なか2656のblog

とある会社の社員が、法律などをできるだけわかりやすく書いたブログです

タグ:リクナビ事件

長妻昭氏
(長妻昭氏のYouTubeより)

はじめに
2026年の通常国会に提出された個人情報保護法改正案は、AI活用の推進と個人情報保護の強化を両立させると説明されています。しかし、その目玉である「統計作成等特例」(以下「統計特例」)には、一般にはあまり知られていない重大な問題が含まれています。

本ブログ記事は、2026年6月4日の衆議院予算委員会における長妻昭議員と松本デジタル大臣との質疑応答を出発点に、統計特例のさまざまな法的問題点を検討したいと思います。

1.国会審議において長妻議員が質問したこと
(1)統計特例の仕組みと問題の所在
改正案の統計特例とは、AI開発や統計作成などの目的(「統計作成等」)であれば、本人の同意なしに、氏名・住所が紐づいた生の要配慮個人情報(病歴、思想信条、犯罪歴など)を民間企業に提供できるとする制度です。

長妻議員が最初に指摘したのは、この「統計目的だから安全」という論拠の弱さです。政府の説明する「個人の権利利益を害するおそれが少ない」という根拠は、アウトプットが純粋な集計値である場合には一定の説得力を持ちます。しかし統計処理に入る前の段階、すなわち実名・住所付きの生データが第三者企業の手に渡る瞬間においては、リスクはすでに発生しています。「処理後に安全」と「渡した時点から安全」は、まったく異なる問題だからです。

(2)松本デジタル大臣の答弁とその限界
松本デジタル大臣は、統計特例について、①提供先に安全管理措置と不要データの速やかな削除を義務付けること、②公表義務・書面合意・目的外利用禁止という歯止め措置を設けること、③違反した場合には課徴金の対象となること、を根拠に「利活用と保護のバランスは取れている」と主張しました。

しかしこれらは、いずれも「違反がまず発覚すること」を前提とする事後的制裁です。取得された要配慮個人情報の生データを受け取った企業が内部でどう使ったかを外部から検知す法的手段は存在しません。

また、本人が「自分のデータを提供しないでほしい」と申し出る権利(提供停止請求権)については、「適法な処理である限り、無条件の停止請求には応じられない」という松本大臣の答弁が示されました。これは、情報自己決定権の実質的な否定に等しいと評さざるをえません。

(3)拒否権の欠如-憲法学・情報学からの検討
憲法13条のプライバシー権については、山本龍彦先生が自己情報コントロール権説を継承しつつ、AI・ビッグデータ時代に対応させた形で精緻化しています。山本説の特徴は、権利論と審査論を接合している点にあります。権利の実体面では、プロファイリング・スコアリングなどAI固有のリスクに対応した権利内容の拡張を論じ、審査の手法面では、情報の収集・管理・利用・連携の各段階をシステムの設計・構造全体から総合的に判断する「構造審査」を採用しています。

山本説からは、統計特例はまずはダイレクトに「本人同意なし」とされたことが批判の対象になるでしょう。

他方、曽我部真裕先生は、プライバシー権を「自己の情報を適切に取り扱われる権利」として再構成すべきとする有力説を提唱しています。「コントロール」という概念が本人の同意・意思を中心に置きすぎており、情報取扱いの文脈適合性という観点が抜け落ちるという批判がその核心です。

曽我部説からは、病歴情報が医療という文脈で提供されたにもかかわらず、AI学習・プロファイリングという全く異なる文脈で利用されることが「適切な取扱い」からの逸脱として捉えられます。

この点判例は、自己情報コントロール権を明示的には採用していません。住基ネット訴訟(最大判平成20年3月6日)は、①収集情報が氏名・住所・生年月日・性別の4情報(基本4情報)に限定されていること、②アクセス主体が行政機関に限定されていること、③システムに厳格な安全管理措置が講じられていること、④第三者機関の存在など法的な歯止めの存在、などを総合考慮して合憲と判断しました。マイナンバー訴訟(最判令和5年3月9日)もこの構造審査の枠組みを踏襲しています。

この構造審査を今回の統計特例に当てはめてみると、住基ネット合憲の根拠がそのまま問題点として現れます。すなわち、①収集情報は病歴・障害・思想信条等という最高度のセンシティブな情報であり、②提供先は民間企業に無制限に開放され、内部利用の監視手段がなく目的外利用の発覚は困難です。③④についてもゆるゆるな状態です。

このように、学説・判例のいずれの枠組みによっても、統計特例が憲法13条から導き出されるプライバシー権に抵触する可能性は否定できません。

この点、EUのGDPR(一般データ保護規則)では「自動化された意思決定に服しない権利」(22条)や「処理に対する異議申し立て権」(21条)が明文で保障されています。今回の改正案にはこれらの視点が抜け落ちています。

(4)「仮名加工した上でデータを活用」との長妻議員の提案
長妻議員は、医療データの活用自体には賛成しつつ、実名・住所のまま提供する必然性はないとして、「次世代医療基盤法」方式、すなわち仮名加工した上でデータを活用することへの法案修正を求めました。

製薬業界も研究目的には実名情報は不要と述べており、日弁連・医師会・消費者団体も危険性を指摘しています。仮名化によって個人データの利用は十分可能です。この修正要求は、政策論として合理性があるのではないでしょうか。

2.各論点の深掘り-統計特例の諸問題
(1)「統計目的と言いながら別目的に使う」リスク
改正案は、「企業が統計利用目的を守る」という性善説に全面的に依存しています。しかし、実名・住所付きデータを受け取った企業が内部でプロファイリングやスコアリングに転用しても、外部からは発見することができません。

2019年に発覚したリクルートによる就活生の内定辞退予測データ販売事件(リクナビ事件)は、プロファイリングやスコアリングの問題点を如実に示しています。同事案では、企業が採用活動の文脈で収集した個人データを、本人の同意なく内定辞退率のスコアとして企業に販売していました。今回の改正は、そのような機微な個人情報の転用の入口をさらに広げてしまうおそれがあります。

(2)「逆照射的プロファイリング」という新たな脅威
また、「逆照射的プロファイリング」という問題があります。これは、集団の統計情報をAIに学習させることで、特定個人の属性を逆算・推測するという手法です。
【具体例】
病歴データから「40代・男性・喫煙者の心疾患リスクは○%高い」という統計モデルを構築する。次に採用・融資審査AIがこのモデルを参照し、「この応募者は心疾患リスクが高い」と判定して不採用にする。本人には理由が告知されない。
1780764685388

統計処理した時点では、個人情報は統計情報という集合に溶け込んだように見えますが、そのモデルに個人データを当てはめることで、個人への不利益が「復活」してしまいます。

就職・人事考査・融資・保険加入・住宅賃貸等といった生活の根幹に関わる場面で差別が生じるリスクがあります。しかも、本人は被害の事実すら知る手段を持ちません。本人同意なしに統計利用目的で要配慮個人情報の取得・第三者提供を可能にすることは、このような問題を拡大させるおそれがあります。

(3)課徴金の実効性-「ばれなければよい」問題
改正案は課徴金制度を導入しましたが、①「事業者が相当の注意を怠っていない場合」または②「対象の本人が1000人を超えない場合」には課徴金の対象外となるとされています。そのため、大規模な違反などがなければ課徴金は適用されません。

また、そもそも発覚しなければ課徴金は発動しません。企業内部での目的外利用などを常時監視する法的な仕組みは存在せず、課徴金は「ばれた場合の事後的制裁」にすぎません。

そのため、課徴金制度も統計特例における不適切・違法な個人情報の取扱いの歯止めとして十分なものであるかは疑問が残ります。

(4)外国企業への情報流出のリスク
今回の改正案において特に深刻な問題の一つが、外国企業への対応です。統計特例による要配慮個人情報の提供は、現行法上の越境移転規制(法28条)の適用外となるとされており、「統計目的」と称すれば越境移転規制をすり抜けて外国企業に用配慮個人情報が渡ってしまう状況が生じうるとされています。

中国に拠点を持つ企業は中国国家情報法(2017年)上、当局への情報提供協力義務を負っています。「統計目的」として渡した日本人の病歴・障害情報などが、事実上外国政府の情報収集に転用されるリスクが否定できません。

また、日本の個人情報保護委員会が外国企業に課徴金を命じたとしても、相手国における執行手段はほぼ存在しません。これは単なるプライバシー問題を超えて、安全保障上の問題でもあります。

(2021年には、LINEの個人情報について、中国・韓国の委託先企業で不適切な取扱いが行われていることが大きな社会問題となりました。)

(5)国際標準との乖離
長妻議員は上記の国会審議で、「要配慮個人情報を生データのまま民間企業に提供している国は日本だけ」と主張しましたが、これは先進国の主要法制との比較において基本的に正しい指摘です。

EUのGDPRは、統計・研究目的で特別カテゴリデータを処理する場合でも仮名化を原則として明文で要求しています(第89条)。つまり、実名・住所付きの生データを統計目的として民間企業に渡すという発想自体が制度上存在しません。 また、米カリフォルニア州CPRAは、センシティブ情報について本人の「限定利用請求権」を保障しています。

これに対して日本の改正案は、AI学習の入口段階の規制を大幅に緩和する一方、AIの出力段階(プロファイリング・自動意思決定)における保護も著しく不十分という設計であり、国際標準から明確に後退しています。

3.まとめ
統計特例をめぐる議論の本質は、「AI利活用の推進」という政策目標が、個人のプライバシー権や人格権という基本的人権(憲法13条)を不当に犠牲にする形で実現されようとしているのではないか、という疑問に集約されます。

山本説・曽我部説いずれの学説からも、また住基ネット訴訟・マイナンバー訴訟の判例の判断枠組みからも、統計特例は違法・違憲のおそれがあり、その設計には根本的な再検討が求められます。

国会審議においても、仮名化への修正を中心とした実質的な議論が行われることを期待したいと思います。

国民一人ひとりの病歴・障害情報・思想信条などの要配慮個人情報が、本人において自らの関知しないところで取引され、プロファイリングやスコアリングに利用され、場合によっては外国企業・外国政府の手に渡る可能性のある制度設計は、立憲主義的な観点から問い直されなければならないと考えられます。また、中長期的には日本の個人情報保護法もプロファイリングを正面から規制するための検討が行われれるべきであると考えられます。

■関連するブログ記事
AIの餌にされる私たち-改正個人情報保護法の統計特例の問題点
・あなたのLINEの情報が保険営業に?ー2026年個人情報保護法改正の「AI学習目的」という抜け穴
・国家情報会議・国家情報局と2020年ドイツBND法違憲判決-日独の情報機関の統制の比較
・リクルートなどの就活生の内定辞退予測データの販売を個人情報保護法・職安法的に考える
・LINEの個人情報・通信の秘密の中国・韓国への漏洩事故を個人情報保護法・電気通信事業法から考えた

■参考文献
・【高市首相に問う!】 高市首相も知らされず? 名前住所付き病歴情報も本人同意無く統計特例で企業に渡る! 激論!(令和8年6月4日 衆議院予算委員会 ながつま昭質疑)
・野呂悠登「令和8年改正個人情報保護法はどうなる?改正案を弁護士が解説」BUSINESS LAWYEARS
・「個人情報保護法いわゆる3年ごと見直しの改正法案についての意見書」|日弁連
・山本龍彦『超個人主義の逆説-AI社会への憲法的警句』141頁
・曽我部真裕「自己情報コントロール権は基本権か?」憲法研究3号71頁
・宍戸常寿「住基ネットの合憲性」『新・判例ハンドブック情報法』200頁
・個人情報の扱い、変わる? 統計情報「同意なく提供」、差別おそれも 編集委員・若江雅子|朝日新聞

人気ブログランキング

ブログランキング・にほんブログ村へ

このエントリーをはてなブックマークに追加 mixiチェック

オープンワークトップページ

■追記(2023年6月20日)
OpenWork(オープンワーク)社は6月16日付で本件が個人情報漏洩事故であるとして、システム対応、被害者への連絡、個人情報保護委員会への報告などを行う旨のプレスリリースを公表しています。
・「リアルタイム応募状況」機能における個人情報の不適切利用に関するお詫びとご報告

1.はじめに
Twitter上で、「なんかopenworkで他人のリアルタイム応募状況が見れるようになっててバリおもろいwwwww」というつぎのような興味深いツイートを見かけました。

オープンワークツイート
(Twitterより)

2.職業安定法・個人情報保護法
これは、氏名は分からなくても年齢や年収等の情報や応募履歴等から特定の個人を識別できるのだから個人情報であり(個情法2条1項1号)、その情報が誰でも閲覧できる状態(全世界への第三者提供つまり個人情報漏洩)になっているのは安全管理措置違反(個情法27条1項、23条)で職業安定法5条の5違反なのではと気になります。

職業安定法は個人情報保護を強化する等の方向で2022年に法改正が行われたばかりの法律であり、同法5条の5は、職業紹介事業者(人材会社など)や求人者(求人企業)などは求職者などの個人情報保護をしっかりしなくてはならないと規定しています。

職業安定法
(求職者等の個人情報の取扱い)
第5条の5 公共職業安定所、特定地方公共団体、職業紹介事業者及び求人者、労働者の募集を行う者及び募集受託者、特定募集情報等提供事業者並びに労働者供給事業者及び労働者供給を受けようとする者(次項において「公共職業安定所等」という。)は、それぞれ、その業務に関し、求職者、労働者になろうとする者又は供給される労働者の個人情報(以下この条において「求職者等の個人情報」という。)を収集し、保管し、又は使用するに当たつては、その業務の目的の達成に必要な範囲内で、厚生労働省令で定めるところにより、当該目的を明らかにして求職者等の個人情報を収集し、並びに当該収集の目的の範囲内でこれを保管し、及び使用しなければならない。ただし、本人の同意がある場合その他正当な事由がある場合は、この限りでない。
2 公共職業安定所等は、求職者等の個人情報を適正に管理するために必要な措置を講じなければならない。

3.プライバシーポリシー・利用規約など
ここでこのOpenWork(オープンワーク)社サイトを見てみました。

オープンワーク01
(OpenWork社のプライバシーポリシー、同社サイトより)

オープンワーク02
(OpenWork社の安全管理措置方針、同社サイトより)

立派なプライバシーポリシーや安全管理措置方針などが策定・公表されていますが、実際の運用がこれでは絵に描いた餅ではないでしょうか。プライバシーポリシーの部分においても、利用目的において「ユーザーの入力した応募履歴などを当社サイトで誰でも閲覧できるようにする」等の記載はなく、やはりこれは本人の同意のない第三者提供(個人情報漏洩)であって問題であるように思えます(個情法27条1項、23条)。

さらにOpenWork社サイトの利用規約をみると、ここでも「ユーザーの入力した応募履歴などを当社サイトで誰でも閲覧できるようにする」等の記載はなく、ユーザー本人の同意は得られていません。

また同利用規約9条(免責)2項(b)(d)などをみると、「当社サービスでユーザーが入力した情報で本人が特定された場合」・「当社の故意・過失によらずユーザー本人以外が本人を識別できる情報を入手した場合」も「当社は一切の責任を負いません」と規定しているのはちょっと酷いのではないかと思いました。

オープンワーク03
(OpenWork社の利用規約、同社サイトより)

これは職業安定法5条の5や個人情報保護法の面からOpenWork社に責任があった場合にもかかわらず同社に責任はないとしている点で悪質に思えます。民法548条の2第2項は利用規約などの定型約款における不当条項は無効とする規定をおいていますが、同法同条との関係で問題があるように思えます。

4.まとめ
このようにOpenWork社はプライバシーポリシーや安全管理措置方針などは一見しっかりしたものを制定・公表していますが、実際の業務運用においては職業安定法や個人情報保護法をよく理解していないのではないかと心配です。2019年には就活生の内定辞退予測データに関するリクナビ事件が発覚し大きな社会問題となり、リクルートキャリアやその取引先のトヨタなどの求人企業は厚労省および個人情報保護委員会から行政指導を受けたばかりなのですが・・・。

このブログ記事が面白かったらシェアやブックマークをお願いします!

人気ブログランキング

PR


このエントリーをはてなブックマークに追加 mixiチェック

ai_pet_family
1.Githubの利用規約とネット系人材紹介会社
ある方が、Twitter上で「「Githubをみてメールしました」との人材紹介会社からのメールが来るけれど、これはGithubの利用規約違反ではないか?」という趣旨の投稿をされているのを見かけました。

以前より、私もGithubやSNSなどネット上で個人情報を収集している最近のネット系人材紹介会社(LAPRAS、HackerBase Jobsなど)に関心があったので、Githubの利用規約をみてみました。

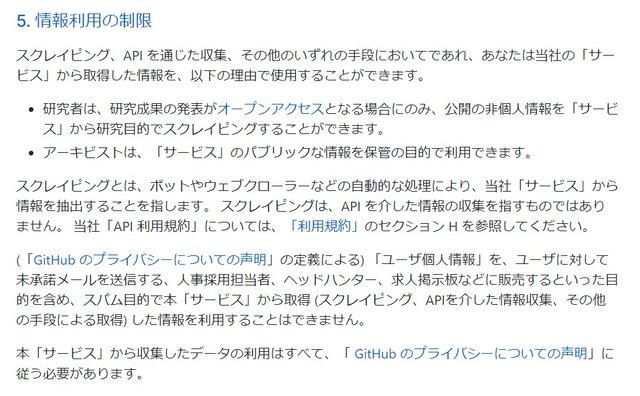
すると、Github利用規約の「5.情報利用の制限」はつぎのように規定しており、たしかに、「ユーザーの個人情報を、人事採用担当者、ヘッドハンター、求人掲示板などに販売することなどの目的で、Githubのサービスから取得して利用することはできない」とはっきり禁止規定が存在します。

Github利用規約
5.情報利用の制限
「ユーザ個人情報」を、ユーザに対して未承諾メールを送信する、人事採用担当者、ヘッドハンター、求人掲示板などに販売するといった目的を含め、スパム目的で本「サービス」から取得 (スクレイピング、APIを介した情報収集、その他の手段による取得) した情報を利用することはできません。


github利用規約5情報の利用制限
(Githubより)

・Github利用規約

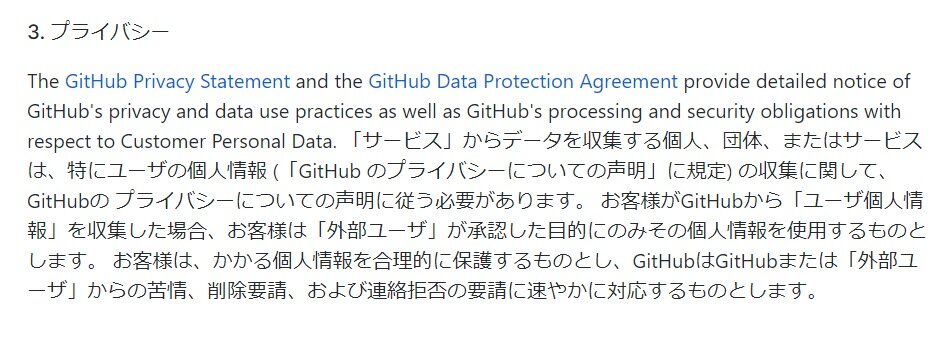
また、Github企業向け利用規約の「3.プライバシー」も次のように規定し、企業(「お客様」)はGithubから「外部ユーザー」(=当該企業の顧客には未だなっていないユーザー)の個人情報を収集して使用するには、当該ユーザーの「利用目的」への「承認」が必要であると明記しています。

つまり、ここでも企業がユーザーの個人情報を取得し利用するためには、ユーザー本人の同意が必要であると明記されています。

「お客様がGitHubから「ユーザ個人情報」を収集した場合、お客様は「外部ユーザ」が承認した目的にのみその個人情報を使用するものとします。


github企業向け利用規約
(Githubより)

このようにみてみると、人材紹介会社が、Github上のユーザーの本人の同意なしに、ユーザーの個人情報を収集し、分析、加工するなどして求人を行っている企業の人事部やヘッドハンターなどに第三者提供することは、Githubの利用規約に違反していることになります。

もし、Github上のユーザーの個人情報の企業などによる違法・不当な収集・利用があった場合、「GitHubはGitHubまたは「外部ユーザ」からの苦情、削除要請、および連絡拒否の要請に速やかに対応する」と規定されており(Github企業向け利用規約「5.情報利用の制限」)、また、企業などは「当社やその他ユーザからの苦情、削除要請、および連絡拒否の要請に速やかに対応する」(Github利用規約「6.プライバシー」)ことが義務付けられています。

2.ネット系人材紹介会社と職業安定法5条の4・2019年の厚労省通達
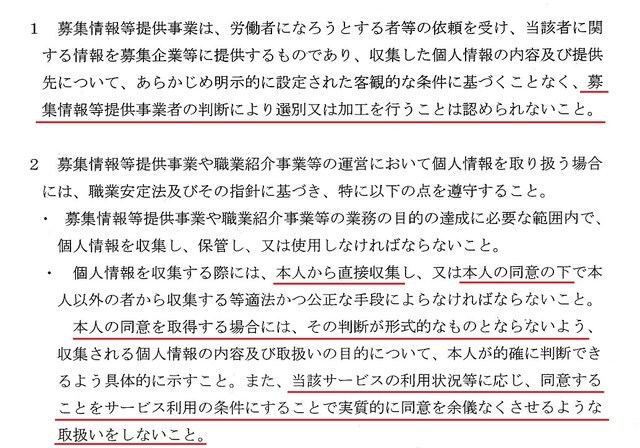
また、2019年に就活生のネット閲覧履歴などのAI分析に基づく内定辞退予測データの販売が大きな社会的問題となったリクナビ事件を受けて、厚労省職業安定局は2019年9月6日付で「募集情報等提供事業者等の適正な運営について」(職発0906第3号令和元年9月6日)との通達を発出しています。

・厚労省職業安定局「募集情報等提供事業者等の適正な運営について」(職発0906第3号令和元年9月6日)|厚労省(PDF)

厚労省通達職発0906第3号

この2019年の通達では、人材紹介会社や求人企業などは、求職者の個人情報を収集する際には、「本人から直接収集」するか、あるいは「本人の同意」の下に収集をしなければならないと明記されており、職業安定法5条の4および指針通達平成11年第141号第4「法5条の4に関する求職者等の個人情報の取扱い」の規定が再確認されています。(なお、本人同意は形式的なものであってはならないこと、人材会社等のサービスを利用するために本人の同意を条件とするなど同意を事実上強制してはならないこと等も明記されていることも注目されます。)

また、この2019年の通達では、「人材会社などの事業者の判断により求職者の個人情報を選別または加工を行うことの禁止」を明記していることも大いに注目されます。(これは、EUのGDPR22条や、2000年の労働省「労働者の個人情報保護に関する行動指針」第2、6(6)などの「コンピュータによる個人データの自動処理のみによる法的決定・重要な決定の拒否権」と同じ趣旨の考え方であると思われ注目されます。平成28年の個人情報保護委員会の「個人情報保護法ガイドライン(通則編)」制定後は、日本の官庁はこの自動処理拒否権を無視・否定しているかに見えたのですが、この考え方は現在も日本で有効であるようです。すなわち、現在の日本政府は、AIやコンピュータによる個人情報の無制限な利活用を許容していないことになります。)

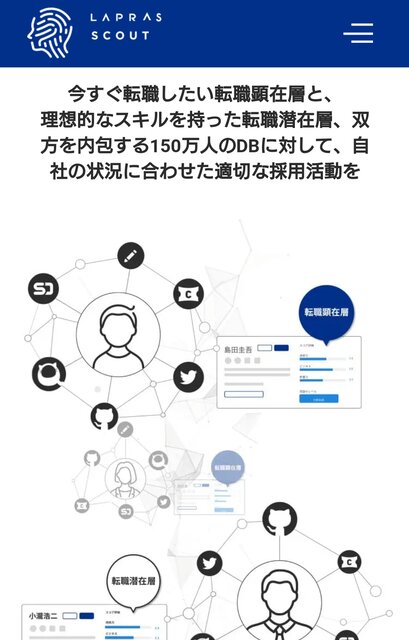
ネット系人材会社LAPRASなどは、サイトの説明によると、転職を希望している「転職顕在層」だけでなく、「転職潜在層」のGithubなどネット上の個人データを収集・加工して求人企業の人事部などに提供を行うビジネスを業務を行っているようです。また、同社サイトはオプトアウト手続きのための入力フォームを現在も設置しており、やはり本人の同意を得ていない個人の個人データをネット上で収集し加工するビジネスを現在も行っているようです。

LAPRAS宣伝
(LAPRAS社サイトより)

そのため、LAPRASなどネット系人材紹介会社の業務は、(LAPRASの場合は「転職潜在層」に関して)個人の個人情報について、「本人から直接取得」あるいは「本人の同意」を得て収集しておらず、また、それらの個人情報・個人データを事業者の判断で選別・加工して、その個人データを求人企業などに提供しているようです。

したがって、Githubなどネットで個人情報を収集してるネット系人材会社のLAPRASなどのビジネスモデルは、やはり、Githubの利用規約に違反してると共に、職安法5条の4や厚労省の通達平成11年第141号、2019年の厚労省通達職発0906第3号などに違反しているのではないかと思われます。

■参考文献
・菅野和夫『労働法 第12版』69頁、262頁
・小向太郎・石井夏生利『概説GDPR』93頁
・山本龍彦『AIと憲法』101頁

■関連する記事
・AI人材紹介会社LAPRAS(ラプラス)の個人情報の収集等について法的に考える
・リクルートなどの就活生の内定辞退予測データの販売を個人情報保護法・職安法的に考える
・コロナ下のテレワーク等におけるPCなどを利用した従業員のモニタリング・監視を考えた-個人情報・プライバシー・労働法・GDPR
・人事労務分野のAIと従業員に関する厚労省の労働政策審議会の報告書を読んでみた
・デジタル庁のプライバシーポリシーが個人情報保護法的にいろいろとひどい件-個人情報・公務の民間化
・LINEの個人情報・通信の秘密の中国・韓国への漏洩事故を個人情報保護法・電気通信事業法から考えた


このエントリーをはてなブックマークに追加 mixiチェック

↑このページのトップヘ